
Sitemize üye olarak beğendiğiniz içerikleri favorilerinize ekleyebilir, kendi ürettiğiniz ya da internet üzerinde beğendiğiniz içerikleri sitemizin ziyaretçilerine içerik gönder seçeneği ile sunabilirsiniz.
Sitemize üye olarak beğendiğiniz içerikleri favorilerinize ekleyebilir, kendi ürettiğiniz ya da internet üzerinde beğendiğiniz içerikleri sitemizin ziyaretçilerine içerik gönder seçeneği ile sunabilirsiniz.
Üyelerimize Özel Tüm Opsiyonlardan Kayıt Olarak Faydalanabilirsiniz
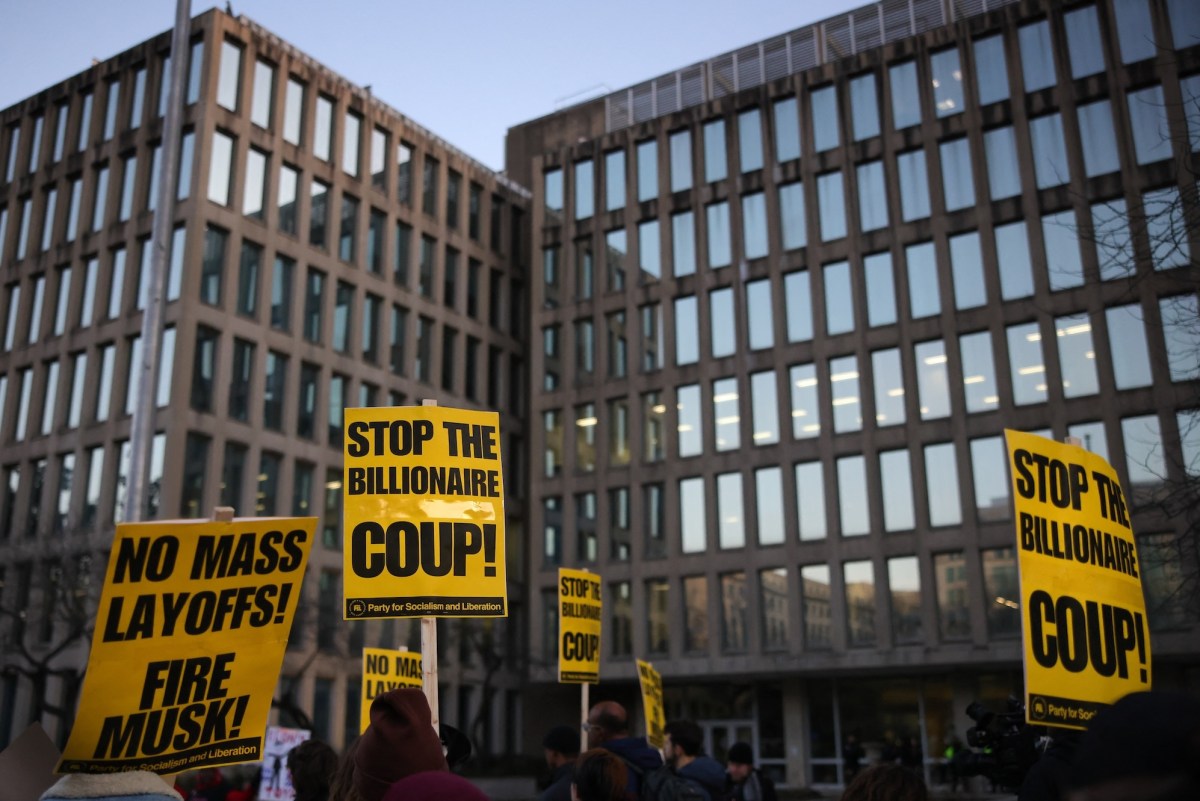
2026 yılı, siber güvenlik dünyasında bir dizi çarpıcı olayla hafızalara kazındı. Bu yılın en yıkıcı saldırıları arasında, kripto para dünyasının yıldızı DOGE’un devasa veri sızıntısı, kritik altyapıların hedef alındığı saldırılar ve ABD federal gözetim sistemlerine yapılan izinsiz erişimler öne çıkıyor.
İlk büyük olay, Nisan ayında ortaya çıkan DOGE veri ihlali oldu. Şirket, 150 milyondan fazla kullanıcı kaydını içeren bir veritabanının çalındığını duyurdu. Çalınan bilgiler arasında e‑posta adresleri, şifreler ve hatta kullanıcıların cüzdan adreslerine ait özel anahtarların bir kısmı bulunuyordu. Bu sızıntı, kripto para borsalarının güvenlik protokollerini gözden geçirmesine ve kullanıcıların iki faktörlü kimlik doğrulamasını zorunlu kılmasına yol açtı.
Mayıs ayında ise kritik altyapı saldırıları zinciri başladı. Avrupa’nın bir enerji dağıtım şirketi, kontrol sistemlerine sızan bir ransomware ile karşı karşıya kaldı; saldırganlar, şebeke yöneticilerinden büyük bir fidye talep etti ve kısa sürede bölgesel elektrik kesintilerine neden oldu. Aynı dönemde Asya’da bir su arıtma tesisi, SCADA sistemlerine yönelik bir zero‑day açığı üzerinden ele geçirildi ve su kalitesinin izlenmesi durduruldu. Bu olaylar, IoT ve SCADA platformlarının güvenlik açıklarının ne kadar ciddi sonuçlar doğurabileceğini bir kez daha gösterdi.
Temmuz ayına gelindiğinde, ABD federal gözetim ağları da hedef alındı. İç güvenlik birimleri, bir grup ileri seviye hacker’ın, ulusal güvenlik ajanslarının veri toplama ve analiz sistemlerine yetkisiz erişim sağladığını tespit etti. Sızılan veriler arasında telefon kayıtları, konum izlemeleri ve bazı gizli operasyon raporları bulunuyordu. Bu ihlal, hükümetin siber savunma stratejilerini yeniden yapılandırmasına ve daha katı erişim kontrolleri uygulamasına neden oldu.
2026’nın ilk yarısında yaşanan bu üç büyük olay, siber tehditlerin sadece finansal sektörü değil, aynı zamanda kamu hizmetlerini ve ulusal güvenliği de tehdit ettiğini kanıtladı. Uzmanlar, şirketlerin ve devlet kurumlarının güvenlik yatırımlarını artırmasını, düzenli penetrasyon testleri yapmasını ve çalışanları siber hijyen konusunda eğitmeyi öncelik haline getirmesi gerektiğini vurguluyor. Gelecek aylar, siber savunma alanında yeni düzenlemelerin ve teknolojik yeniliklerin sahne alacağı bir dönem olacak.
Kaynak: TechCrunch
 ETİKETLER
 BENZER İÇERİKLER
 OKUYUCU YORUMLARI
2026’nın En Kötü Siber Saldırıları: DOGE Veri Sızıntısından Devlet Gözetim Sistemlerine



Yorum Yaz